
The Citizen Lab หน่วยวิจัยด้านความมั่นคงปลอดภัยไซเบอร์ของมหาวิทยาลัยโทรอนโต ประเทศแคนาดา เปิดโปง Discover-Tech บริษัทโฆษณาดิจิทัลจากอิสราเอล หลังพบว่ามีการใช้เครือข่ายโฆษณาออนไลน์เป็นช่องทางส่งสปายแวร์ไปยังอุปกรณ์เป้าหมาย ด้วยเทคนิค Zero-Click ที่ไม่ต้องให้เหยื่อคลิกลิงก์ ดาวน์โหลดไฟล์ หรือติดตั้งแอปใด ๆ
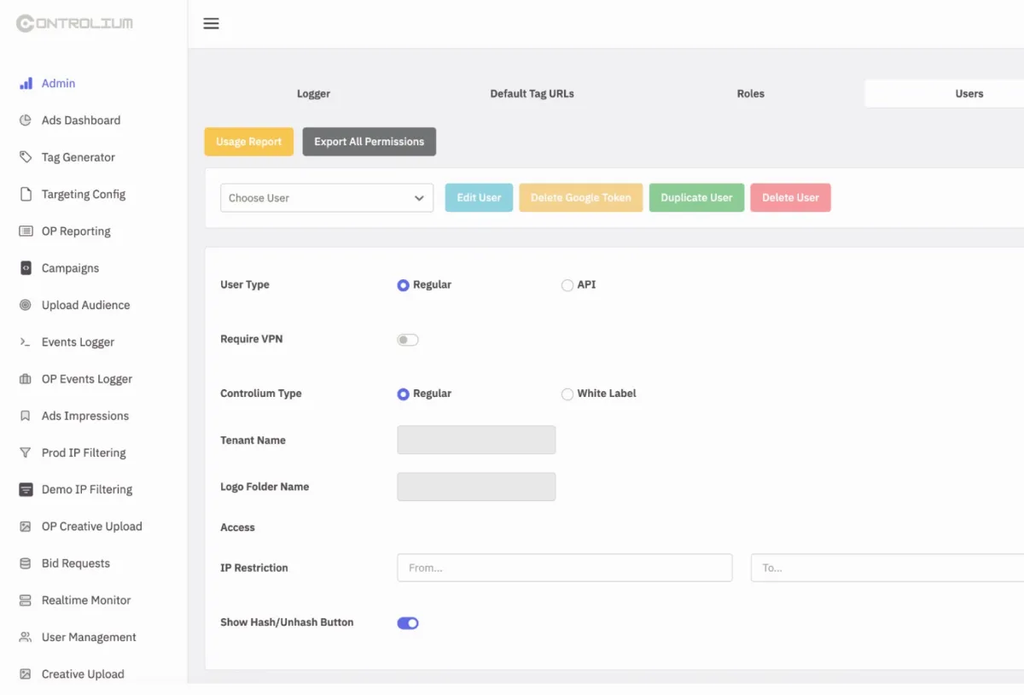
เทคนิคนี้เรียกว่า AdFection โดยอาศัยแพลตฟอร์ม Controlium ของ Discover-Tech ในการติดตามและเลือกเป้าหมายผ่านข้อมูลอย่าง IP Address, Advertising ID และ Cookie ID ก่อนซื้อพื้นที่โฆษณาผ่านระบบประมูลแบบ Real-Time Bidding (RTB) ซึ่งเป็นระบบโฆษณาที่เว็บไซต์และแอปทั่วไปใช้งานอยู่แล้ว
เมื่อโฆษณาปรากฏบนอุปกรณ์ ระบบจะติดต่อกลับไปยังเซิร์ฟเวอร์ของ Discover-Tech โดยอัตโนมัติ หากตรงกับเป้าหมายที่กำหนดไว้ เซิร์ฟเวอร์สามารถส่งโค้ด JavaScript อันตรายกลับมา เพื่อใช้ช่องโหว่ของเบราว์เซอร์หรือแอปในการเจาะระบบและติดตั้งสปายแวร์ โดยไม่ต้องให้เจ้าของเครื่องกดอะไรเพิ่มเติม
ที่น่ากลัวคือ โฆษณาไม่ได้มีโค้ดอันตรายตั้งแต่แรก แต่จะโหลดโค้ดโจมตีเฉพาะอุปกรณ์ที่ถูกเลือกเป็นเป้าหมาย ทำให้ระบบตรวจสอบโฆษณาทั่วไปตรวจจับได้ยาก และเจ้าของเครื่องอาจไม่รู้ตัวว่ากำลังถูกโจมตี
จากการสืบสวนพบหลักฐานการโจมตีจริงในช่วงปี 2024-2025 โดยคอมพิวเตอร์ Windows อย่างน้อย 45 เครื่องของสำนักข่าว Al Jazeera ถูกติดตั้งสปายแวร์ ซึ่งเชื่อมโยงกับ Candiru บริษัทพัฒนาสปายแวร์จากอิสราเอลที่ปัจจุบันใช้ชื่อ Integrity Labs โดยสปายแวร์ลักษณะนี้สามารถเข้าถึงข้อความ รูปภาพ อีเมล ไฟล์ต่าง ๆ รวมถึงอาจใช้ไมโครโฟนเพื่อดักฟังได้ ขึ้นอยู่กับความสามารถของสปายแวร์
นอกจากนี้ Citizen Lab ยังตรวจสอบข้อมูลระหว่างเดือนมีนาคมถึงมิถุนายน 2026 พบว่า Discover-Tech เข้าร่วมประมูลโฆษณามากถึง 3,770 ล้านครั้ง ชนะประมูลกว่า 441 ล้านครั้ง โดยพบโฆษณาของบริษัทบนเว็บไซต์มากกว่า 120,000 แห่ง และแอปกว่า 70,000 แอปทั่วโลก
ในจำนวนนี้มีทั้ง BBC, The New York Times, Yahoo Mail, Duolingo, Viber และ Truecaller รวมถึงอุปกรณ์ที่เชื่อมต่อกับเครือข่ายของหน่วยงานสำคัญอย่าง NATO และองค์กรระหว่างประเทศ อย่างไรก็ตาม ไม่ได้หมายความว่าเว็บไซต์หรือแอปเหล่านี้มีส่วนเกี่ยวข้องกับการโจมตี หรือทุกอุปกรณ์ที่เห็นโฆษณาจะติดสปายแวร์ เพราะระบบจะเลือกโจมตีเฉพาะเป้าหมาย และต้องอาศัยช่องโหว่ของอุปกรณ์ด้วย
หลังมีการเปิดเผยข้อมูล Google ได้ตัดสิทธิ์ Discover-Tech จากระบบซื้อขายโฆษณาตั้งแต่ต้นเดือนตุลาคม 2026 ขณะที่ IAB Europe ถอดบริษัทออกจากรายชื่อผู้ให้บริการที่ได้รับการรับรอง ส่วน Beeswax, Vungle และ Eskimi ก็มีมาตรการระงับหรือปิดกั้นการเข้าถึงระบบเช่นกัน
แม้การโจมตีลักษณะนี้จะมุ่งเป้าไปยังบุคคลสำคัญ เช่น นักข่าว นักเคลื่อนไหว หรือเจ้าหน้าที่รัฐ มากกว่าคนทั่วไป แต่ก็สะท้อนให้เห็นว่าระบบโฆษณาออนไลน์สามารถถูกใช้เป็นเครื่องมือสอดแนมและโจมตีทางไซเบอร์ได้ โดยที่เจ้าของอุปกรณ์อาจไม่รู้ตัว
สำหรับการป้องกันเบื้องต้น แนะนำให้อัปเดตระบบปฏิบัติการและเบราว์เซอร์อยู่เสมอ ปิดการติดตามโฆษณาที่ไม่จำเป็น และใช้ระบบบล็อกโฆษณาที่น่าเชื่อถือเพื่อลดความเสี่ยง แม้จะไม่สามารถป้องกัน Zero-Click ได้ทั้งหมดก็ตาม
ที่มา : The Citizen Lab, TechCrunch
Comment