
Microsoft ปล่อยอัปเดตความปลอดภัย (Patch Tuesday) ประจำเดือนพฤศจิกายน 2026 เพื่อแก้ไขช่องโหว่รวมทั้งหมด 1,235 รายการ โดยมีช่องโหว่ระดับร้ายแรง (Critical) จำนวน 66 รายการ และพบช่องโหว่ Zero-Day ใน Microsoft Outlook จำนวน 1 รายการ ที่ยืนยันว่าถูกแฮกเกอร์นำไปใช้โจมตีจริงแล้ว เพื่อขโมยข้อมูลยืนยันตัวตนของผู้ใช้งาน
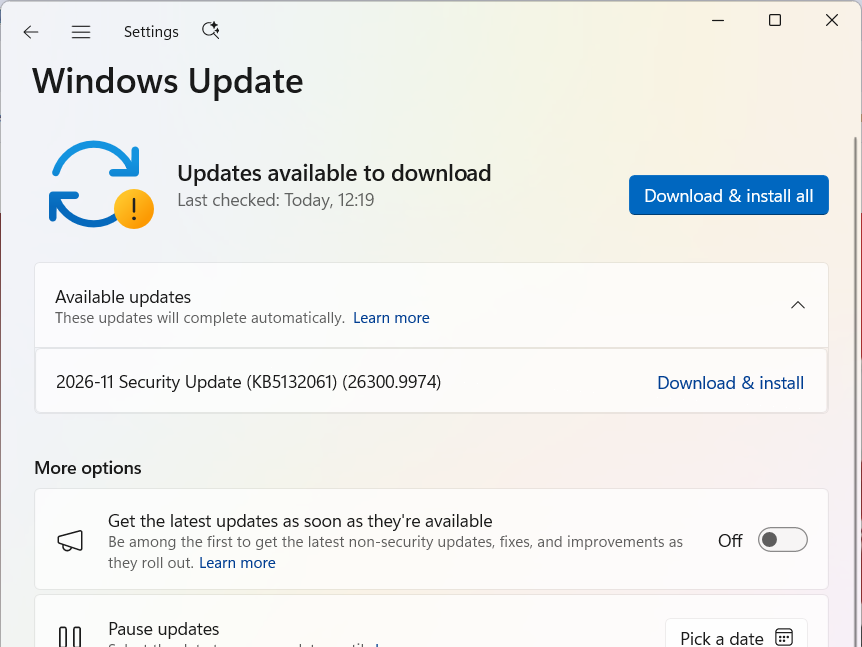
สำหรับ Windows 11 ได้รับอัปเดตความปลอดภัยประจำเดือนพฤศจิกายน โดย Windows 11 เวอร์ชัน 25H2 และ 26H2 ได้รับอัปเดตรหัส KB5132061 ส่วน Windows 11 เวอร์ชัน 24H2 ได้รับรหัส KB5131087 ขณะที่ Windows 10 ที่อยู่ในโครงการ Extended Security Updates (ESU) ได้รับอัปเดตรหัส KB5131096
ในการอัปเดตรอบนี้ มีช่องโหว่ระดับร้ายแรง (Critical) จำนวน 66 รายการ แบ่งเป็นช่องโหว่ที่เปิดทางให้แฮกเกอร์รันโค้ดจากระยะไกล (Remote Code Execution – RCE) จำนวน 48 รายการ ช่องโหว่ยกระดับสิทธิ์ (Elevation of Privilege) อีก 15 รายการ และช่องโหว่ Use-After-Free ใน Microsoft Edge อีก 3 รายการ
รายละเอียดจำนวนช่องโหว่แต่ละประเภทโดยประมาณ
- ช่องโหว่ยกระดับสิทธิ์ (Elevation of Privilege): 536 รายการ
- ช่องโหว่หลบเลี่ยงระบบความปลอดภัย (Security Feature Bypass): 27 รายการ
- ช่องโหว่รันโค้ดจากระยะไกล (Remote Code Execution): 296 รายการ
- ช่องโหว่เปิดเผยข้อมูล (Information Disclosure): 157 รายการ
- ช่องโหว่โจมตีให้ระบบล่ม (Denial of Service): 46 รายการ
- ช่องโหว่ปลอมแปลงตัวตน (Spoofing): 22 รายการ
- ช่องโหว่ใน Microsoft Edge (Chromium-based): 142 รายการ
จากช่องโหว่ทั้งหมด 1,235 รายการ พบว่าประมาณ 639 รายการเกี่ยวข้องกับ Windows หรือส่วนประกอบต่าง ๆ ของระบบปฏิบัติการ โดยตัวเลขดังกล่าวนับเฉพาะช่องโหว่ที่ Microsoft แก้ไขในวัน Patch Tuesday เท่านั้น และยังไม่รวมช่องโหว่อีก 108 รายการที่ได้รับการแก้ไขไปก่อนหน้านี้ในเดือนพฤศจิกายน
รายละเอียดของ Zero-Day ประจำเดือนพฤศจิกายน 2026
CVE-2026-124194 (Microsoft Outlook) ความรุนแรง 6.5/10 คะแนน
เป็นช่องโหว่ประเภทปลอมแปลงตัวตน (Spoofing) ที่ถูกนำไปใช้โจมตีจริงแล้ว เกิดจากปัญหาที่ Microsoft Outlook ไม่แสดงคำเตือนให้ผู้ใช้ทราบก่อนดำเนินการบางอย่างที่อาจไม่ปลอดภัย (CWE-356) ทำให้ผู้โจมตีสามารถหลอกให้ Outlook เชื่อมต่อไปยังเซิร์ฟเวอร์ภายนอก และอาจทำให้ข้อมูลยืนยันตัวตนของผู้ใช้งานรั่วไหลออกไปได้
ผู้โจมตีสามารถใช้วิธีส่งอีเมลที่แนบไฟล์อันตรายซึ่งถูกสร้างขึ้นมาเป็นพิเศษ แล้วหลอกให้เหยื่อเปิดไฟล์ดังกล่าวผ่าน Microsoft Outlook เวอร์ชันที่มีช่องโหว่ เมื่อเปิดไฟล์ Outlook อาจเชื่อมต่อไปยังเซิร์ฟเวอร์ที่แฮกเกอร์ควบคุมอยู่โดยอัตโนมัติ โดยไม่แสดงคำเตือนเกี่ยวกับการเชื่อมต่อไปยังแหล่งข้อมูลภายนอกตามปกติ ซึ่งเป็นจุดที่ทำให้ผู้ใช้ไม่ทันระวังตัว
เมื่อมีการเชื่อมต่อ Windows อาจพยายามยืนยันตัวตนกับเซิร์ฟเวอร์ดังกล่าว และส่งข้อมูลในรูปแบบ NTLMv2 Hash ออกไป ทำให้แฮกเกอร์สามารถดักจับข้อมูลดังกล่าว แล้วนำไปพยายามถอดรหัสหรือใช้ในการโจมตีขั้นต่อไป เพื่อปลอมแปลงตัวตนและเข้าถึงบัญชีผู้ใช้หรือระบบภายในองค์กรได้ โดยไม่จำเป็นต้องทราบรหัสผ่านตั้งแต่แรก
ช่องโหว่นี้สามารถโจมตีผ่านเครือข่ายได้ โดยผู้โจมตีไม่จำเป็นต้องมีบัญชีหรือสิทธิ์เข้าถึงระบบอยู่ก่อน แต่ต้องอาศัยการหลอกให้เหยื่อเปิดไฟล์อันตรายด้วยตัวเอง ทั้งนี้ การเปิดดูอีเมลผ่าน Preview Pane เพียงอย่างเดียวไม่เพียงพอที่จะทำให้เกิดการโจมตีตามเงื่อนไขของช่องโหว่นี้
Microsoft ยืนยันว่าช่องโหว่นี้ถูกนำไปใช้โจมตีจริงแล้ว แต่ยังไม่ได้เปิดเผยรายละเอียดว่าผู้โจมตีเป็นใคร ใช้วิธีใด หรือมีผู้ได้รับผลกระทบจำนวนเท่าใด โดยช่องโหว่นี้ส่งผลกระทบต่อ Microsoft 365 Apps for Enterprise รวมถึง Microsoft Office LTSC 2021 และ 2024 ซึ่งได้รับแพตช์แก้ไขแล้วในการอัปเดตประจำเดือนพฤศจิกายน 2026
แม้ช่องโหว่นี้จะมีคะแนนความรุนแรงเพียง 6.5 จาก 10 คะแนน และถูกจัดอยู่ในระดับ Moderate แต่เนื่องจากมีหลักฐานว่าถูกนำไปใช้โจมตีจริงแล้ว จึงถือเป็นช่องโหว่ที่ควรเร่งแก้ไข โดยเฉพาะเครื่องคอมพิวเตอร์ในองค์กรที่ใช้ Microsoft Outlook ในการรับส่งอีเมลเป็นประจำ
เมื่อเปรียบเทียบกับเดือนตุลาคม 2026 ที่ Microsoft แก้ไขช่องโหว่ไปมากถึง 1,411 รายการ ถือว่าเดือนพฤศจิกายนมีจำนวนช่องโหว่ลดลงเล็กน้อย แต่ยังอยู่ในระดับสูง โดยหนึ่งในปัจจัยที่ทำให้ Microsoft ค้นพบช่องโหว่จำนวนมากในช่วงหลัง มาจากการนำ AI เข้ามาช่วยตรวจสอบและค้นหาปัญหาด้านความปลอดภัยในผลิตภัณฑ์ต่าง ๆ ทำให้สามารถตรวจพบและแก้ไขช่องโหว่ได้มากขึ้น
สำหรับผู้ใช้งาน Windows และ Microsoft Office แนะนำให้ติดตั้งอัปเดตความปลอดภัยประจำเดือนพฤศจิกายนโดยเร็ว พร้อมอัปเดต Outlook ให้เป็นเวอร์ชันล่าสุด และหลีกเลี่ยงการเปิดไฟล์แนบจากอีเมลที่ไม่น่าเชื่อถือ เพราะถึงแม้ Microsoft จะแก้ไขช่องโหว่จำนวนมากในรอบนี้แล้ว แต่หากผู้ใช้ยังไม่ได้ติดตั้งแพตช์ ก็อาจตกเป็นเป้าหมายของการโจมตีได้เช่นกัน
ที่มา : BleepingComputer
Comment