
Microsoft ปล่อยอัปเดตความปลอดภัย (Patch Tuesday) ประจำเดือนตุลาคม 2026 เพื่อแก้ไขช่องโหว่รวมทั้งหมด 1,411 รายการ ทำลายสถิติสูงสุดเป็นประวัติการณ์อีกครั้ง หลังจากเดือนกันยายนเพิ่งสร้างสถิติไปที่ 966 รายการ โดยรอบนี้ยังพบช่องโหว่ Zero-Day จำนวน 3 รายการ แบ่งเป็นช่องโหว่ที่ถูกนำไปใช้โจมตีจริงแล้ว 1 รายการ และช่องโหว่ที่มีการเปิดเผยข้อมูลสู่สาธารณะอีก 2 รายการ
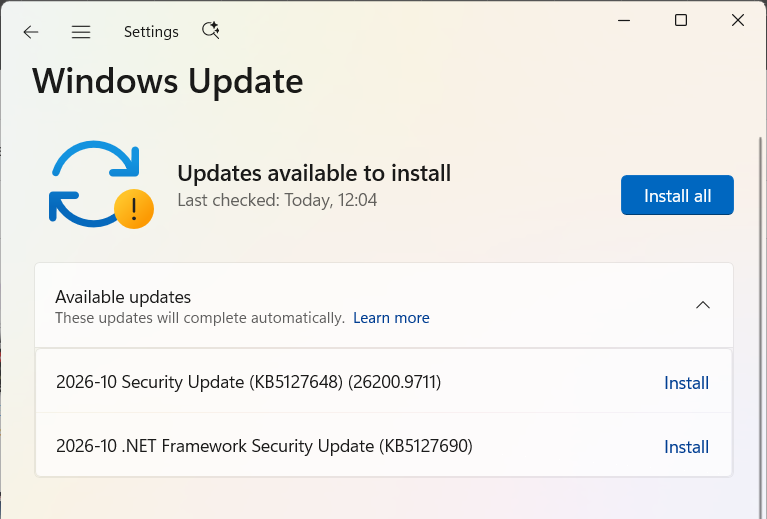
สำหรับ Windows 11 เวอร์ชัน 26H2, 25H2 และ 24H2 ได้รับอัปเดตรหัส KB5127648 ส่วน Windows 11 เวอร์ชัน 23H2 ได้รับรหัส KB5126653 ขณะที่ Windows 10 เวอร์ชัน 22H2 ที่อยู่ในโครงการ Extended Security Updates (ESU) และ Windows 10 Enterprise LTSC 2021 ได้รับอัปเดตรหัส KB5126657
ในการอัปเดตรอบนี้ มีช่องโหว่ระดับร้ายแรง (Critical) จำนวน 70 รายการ แบ่งเป็นช่องโหว่รันโค้ดจากระยะไกล (Remote Code Execution – RCE) 57 รายการ ช่องโหว่ยกระดับสิทธิ์ (Elevation of Privilege) 11 รายการ และช่องโหว่ปลอมแปลงตัวตน (Spoofing) อีก 2 รายการ
รายละเอียดจำนวนช่องโหว่แต่ละประเภทโดยประมาณ มีดังนี้
- ช่องโหว่ยกระดับสิทธิ์ (Elevation of Privilege): 677 รายการ
- ช่องโหว่หลบเลี่ยงระบบความปลอดภัย (Security Feature Bypass): 40 รายการ
- ช่องโหว่รันโค้ดจากระยะไกล (Remote Code Execution): 317 รายการ
- ช่องโหว่เปิดเผยข้อมูล (Information Disclosure): 254 รายการ
- ช่องโหว่โจมตีให้ระบบล่ม (Denial of Service): 73 รายการ
- ช่องโหว่ปลอมแปลงตัวตน (Spoofing): 28 รายการ
ตัวเลขช่องโหว่ 1,411 รายการดังกล่าว นับเฉพาะช่องโหว่ที่ Microsoft แก้ไขในวัน Patch Tuesday เท่านั้น และยังไม่รวมช่องโหว่อีก 348 รายการที่ได้รับการแก้ไขไปก่อนหน้านี้ในเดือนตุลาคม
รายละเอียดของ Zero-Day ทั้ง 3 ตัว
CVE-2026-96951 (Windows Shell) ความรุนแรง 8.8/10 คะแนน
เป็นช่องโหว่หลบเลี่ยงระบบความปลอดภัย (Security Feature Bypass) ที่ถูกนำไปใช้โจมตีจริงแล้ว เกิดจากปัญหา Command Injection ภายใน Windows Shell ทำให้ผู้โจมตีสามารถหลบเลี่ยงระบบ Mark of the Web (MotW) ซึ่งเป็นกลไกที่ Windows ใช้ระบุไฟล์ที่ดาวน์โหลดมาจากอินเทอร์เน็ต เพื่อแสดงคำเตือนหรือเพิ่มมาตรการป้องกันก่อนเปิดไฟล์
ผู้โจมตีสามารถใช้วิธีหลอกให้เหยื่อเปิดไฟล์อันตรายผ่านอีเมล ข้อความ หรือการดาวน์โหลดไฟล์จากเว็บไซต์ เมื่อโจมตีสำเร็จจะสามารถข้ามการตรวจสอบของ MotW ได้ ส่งผลให้ระบบป้องกันที่อาศัยข้อมูลดังกล่าว เช่น Microsoft Defender SmartScreen และ Protected View ของ Microsoft Office อาจไม่ทำงานตามปกติ โดยช่องโหว่นี้สามารถโจมตีผ่านเครือข่ายได้ แต่จำเป็นต้องอาศัยการเปิดไฟล์หรือดำเนินการบางอย่างจากเหยื่อก่อน
Microsoft ยืนยันว่าช่องโหว่นี้ถูกนำไปใช้โจมตีจริงแล้ว แต่ยังไม่ได้เปิดเผยรายละเอียดว่าผู้โจมตีใช้วิธีใดหรือเกี่ยวข้องกับกลุ่มแฮกเกอร์ใด รวมถึงยังไม่มีการเปิดเผยว่าใครเป็นผู้ค้นพบและรายงานช่องโหว่นี้
CVE-2026-108398 (.NET Framework) ความรุนแรง 8.8/10 คะแนน
เป็นช่องโหว่หลบเลี่ยงระบบความปลอดภัย (Security Feature Bypass) ที่มีการเปิดเผยข้อมูลต่อสาธารณะแล้ว แต่ยังไม่มีหลักฐานว่าถูกนำไปใช้โจมตีจริง เกิดจากปัญหา Untrusted Search Path ภายใน .NET Framework ทำให้ผู้โจมตีสามารถหลบเลี่ยงข้อจำกัดของ Windows Defender Application Control (WDAC) ซึ่งเป็นระบบที่ใช้ควบคุมว่าโปรแกรมใดได้รับอนุญาตให้ทำงานบน Windows ได้
ผู้โจมตีจำเป็นต้องผ่านการยืนยันตัวตนและมีสิทธิ์เข้าถึงเครื่องอยู่ก่อน จากนั้นสามารถนำไฟล์ .NET Assembly ที่สร้างขึ้นเป็นพิเศษไปวางในระบบ และลงทะเบียนให้ Process ที่ได้รับการป้องกันโหลดไฟล์ดังกล่าวขึ้นมาทำงาน ส่งผลให้สามารถรันโค้ดหรือโปรแกรมที่ไม่ได้รับอนุญาตได้ แม้จะมีการตั้งค่าจำกัดผ่าน WDAC โดยเป็นการโจมตีแบบ Local ไม่สามารถใช้เจาะเครื่องจากระยะไกลโดยตรง และไม่ต้องอาศัยการดำเนินการเพิ่มเติมจากผู้ใช้
Microsoft ยืนยันว่าช่องโหว่นี้ถูกเปิดเผยต่อสาธารณะก่อนมีแพตช์แก้ไข แต่ยังไม่มีรายงานว่าถูกนำไปใช้โจมตีจริง โดยช่องโหว่ถูกค้นพบและรายงานโดย James Forshaw นักวิจัยด้านความปลอดภัยจาก Google Project Zero
CVE-2026-92707 (MessagePack-CSharp) ความรุนแรง 5.3/10 คะแนน
เป็นช่องโหว่โจมตีให้ระบบล่ม (Denial of Service – DoS) ที่มีการเปิดเผยข้อมูลต่อสาธารณะแล้ว แต่ยังไม่มีหลักฐานว่าถูกนำไปใช้โจมตีจริง เกิดจากปัญหา Improperly Controlled Sequential Memory Allocation หรือการจัดสรรหน่วยความจำต่อเนื่องอย่างไม่เหมาะสมภายใน .NET ที่เกี่ยวข้องกับ MessagePack-CSharp ซึ่งเป็นไลบรารีสำหรับแปลงข้อมูลให้อยู่ในรูปแบบที่มีขนาดเล็ก เพื่อใช้รับส่งหรือจัดเก็บข้อมูลในแอปพลิเคชัน
ผู้โจมตีสามารถใช้ช่องโหว่นี้ผ่านเครือข่าย เพื่อทำให้แอปพลิเคชันหรือบริการที่ได้รับผลกระทบใช้ทรัพยากรหน่วยความจำผิดปกติ จนไม่สามารถให้บริการได้ตามปกติ โดยไม่จำเป็นต้องมีบัญชีหรือสิทธิ์เข้าถึงระบบอยู่ก่อน ทั้งนี้ ช่องโหว่ดังกล่าวเป็นการโจมตีเพื่อขัดขวางการให้บริการ ไม่ใช่ช่องโหว่สำหรับยกระดับสิทธิ์หรือรันโค้ดจากระยะไกลโดยตรง
Microsoft ยืนยันว่าช่องโหว่นี้ได้รับการเปิดเผยต่อสาธารณะแล้ว แต่ยังไม่มีรายงานว่าถูกนำไปใช้โจมตีจริง และยังไม่ได้เปิดเผยข้อมูลว่าใครเป็นผู้ค้นพบหรือรายงานช่องโหว่ดังกล่าว โดยช่องโหว่นี้ได้รับการจัดระดับความรุนแรงเป็น Moderate ซึ่งต่ำกว่า Zero-Day อีก 2 รายการในรอบเดียวกัน
จำนวนช่องโหว่ที่ Microsoft แก้ไขเพิ่มขึ้นอย่างต่อเนื่องในช่วงหลายเดือนที่ผ่านมา โดยเดือนกรกฎาคม 2026 แก้ไขไปประมาณ 570 รายการ เดือนสิงหาคมประมาณ 400 รายการ ก่อนเพิ่มขึ้นเป็น 966 รายการในเดือนกันยายน และพุ่งขึ้นเป็น 1,411 รายการในเดือนตุลาคม ทำให้ Patch Tuesday รอบนี้กลายเป็นรอบที่มีจำนวนช่องโหว่มากที่สุดเป็นประวัติการณ์
หนึ่งในปัจจัยที่ทำให้จำนวนช่องโหว่เพิ่มขึ้นอย่างมาก มาจากการที่ Microsoft นำระบบ AI เข้ามาช่วยค้นหาและตรวจสอบช่องโหว่ในผลิตภัณฑ์ต่าง ๆ ทำให้สามารถตรวจพบปัญหาด้านความปลอดภัยได้มากขึ้น ซึ่งไม่ได้หมายความว่าซอฟต์แวร์ของ Microsoft มีความปลอดภัยลดลงโดยตรง แต่สะท้อนให้เห็นว่าบริษัทสามารถค้นพบและแก้ไขช่องโหว่ได้รวดเร็วและครอบคลุมกว่าเดิม
นอกจากนี้ Microsoft ยังเริ่มใช้ระบบจัดกลุ่มช่องโหว่รูปแบบใหม่ที่เรียกว่า Risk Cohorts เพื่อช่วยให้องค์กรจัดลำดับความสำคัญในการติดตั้งแพตช์ โดยเดือนตุลาคมมีทั้งหมด 15 กลุ่ม เช่น ช่องโหว่เกี่ยวกับระบบไฟล์และการจัดเก็บข้อมูลของ Windows จำนวน 136 รายการ ช่องโหว่ในเอกสาร Office และโปรแกรมอีเมล 135 รายการ และช่องโหว่เกี่ยวกับระบบกราฟิกและมัลติมีเดียของ Windows อีก 131 รายการ
อีกประเด็นสำคัญคือ วันที่ 13 ตุลาคม 2026 ถือเป็นวันสิ้นสุดการสนับสนุนของ Windows 11 เวอร์ชัน 24H2 รุ่น Home และ Pro รวมถึง Windows 10 Enterprise LTSB 2016 โดยอัปเดตรอบนี้จะเป็นอัปเดตความปลอดภัยครั้งสุดท้ายสำหรับ Windows รุ่นดังกล่าว ขณะที่ Windows 11 เวอร์ชัน 23H2 รุ่น Enterprise และ Education จะสิ้นสุดการสนับสนุนในเดือนพฤศจิกายน 202
สำหรับผู้ใช้งาน Windows แนะนำให้ติดตั้งอัปเดตความปลอดภัยประจำเดือนตุลาคมโดยเร็ว โดยเฉพาะเครื่องที่ใช้งานในองค์กร เนื่องจากมีช่องโหว่ Zero-Day ที่ยืนยันว่าถูกนำไปใช้โจมตีจริงแล้ว แม้ว่าการอัปเดต Windows อาจมีความเสี่ยงเรื่องบั๊กตามมา แต่การปล่อยให้ระบบมีช่องโหว่ที่แฮกเกอร์ใช้โจมตีได้จริงก็มีความเสี่ยงด้านความปลอดภัยเช่นกัน ซึ่งรอบนี้เขาแก้ช่องโหว่เยอะจริงครับ
ที่มา : BleepingComputer
Comment