
พบช่องโหว่ใหม่บน Windows ชื่อว่า SignDrop หลัง Abdelhamid Naceri นักวิจัยด้านความปลอดภัยได้เปิดเผยรายละเอียดการใช้ช่องโหว่ Proof of Concept (PoC) ออกมาให้ทดสอบ โดยช่องโหว่นี้ทำให้ผู้โจมตีที่มีสิทธิ์ใช้งานเครื่องในระดับทั่วไป สามารถยกระดับสิทธิ์ตัวเองขึ้นไปเป็น SYSTEM ซึ่งเป็นสิทธิ์ระดับสูงของ Windows ที่เข้าถึงและควบคุมส่วนสำคัญของระบบได้ ขณะที่ Microsoft ยังไม่มีแพตช์ออกมาแก้ไขโดยตรง
เรื่องนี้น่าสนใจตรงที่ช่องโหว่ไม่ได้เกิดจากระบบรักษาความปลอดภัยที่หายไป แต่กลับเป็นกลไกที่ Microsoft เพิ่มเข้ามาเมื่อเดือนตุลาคม 2025 เพื่อป้องกันการโจมตีผ่าน Common Log File System (CLFS) ซึ่งเป็นส่วนหนึ่งของ Windows ที่ใช้จัดการไฟล์บันทึกข้อมูล แต่ตอนนี้นักวิจัยกลับพบว่ากลไกป้องกันดังกล่าวสามารถถูกนำมาใช้โจมตีระบบได้เสียเอง
ปัญหาอยู่ที่กระบวนการสร้างไฟล์นามสกุล .cnpf ของ CLFS โดยนักวิจัยพบว่า หากหลอกให้โปรแกรมที่มีสิทธิ์สูงอย่าง Microsoft Defender เปิดไฟล์ที่เตรียมไว้ได้ Windows อาจสร้างไฟล์ใหม่ขึ้นมาด้วยสิทธิ์ SYSTEM แต่ไฟล์ดังกล่าวกลับยังเปิดให้ผู้ใช้ทั่วไปเข้าถึงหรือแก้ไขได้ ทำให้ผู้โจมตีสามารถใช้จุดนี้เป็นช่องทางยกระดับสิทธิ์ของตัวเองได้
นักวิจัยยังพบว่าเทคนิคเดียวกันอาจใช้หลบเลี่ยง Tamper Protection ซึ่งเป็นระบบที่คอยป้องกันไม่ให้มัลแวร์หรือผู้ใช้เข้าไปแก้ไขการตั้งค่าของแอนติไวรัสได้ด้วย เพราะระบบมองว่าการสร้างไฟล์เกิดจากโปรแกรมที่มีสิทธิ์และได้รับอนุญาตอยู่แล้ว แต่ยังไม่สามารถยืนยันได้ว่าเทคนิคนี้ใช้ได้กับแอนติไวรัสทุกยี่ห้อหรือไม่
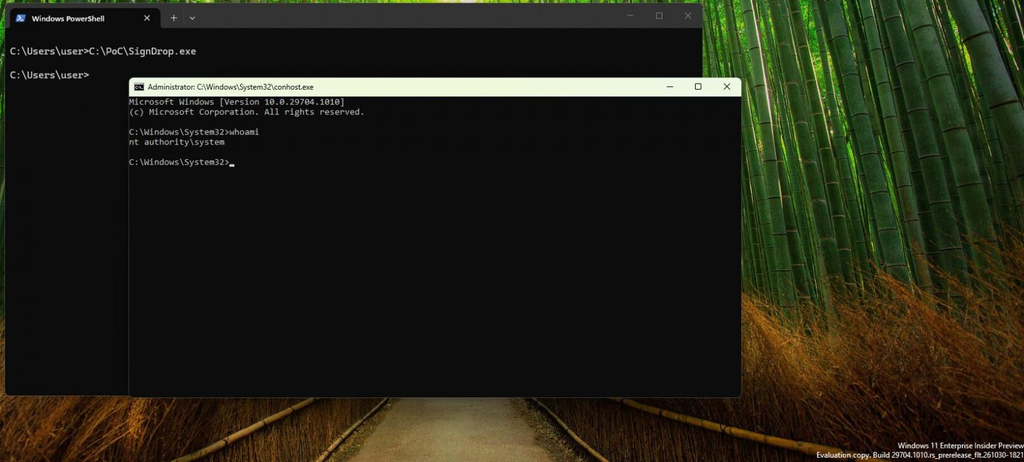
ส่วน Windows ที่นักวิจัยระบุว่าทดสอบแล้ว ได้แก่ Windows 11 26H2, Windows 11 26H2 Experimental และ Windows Server 2025 Experimental โดยผู้ค้นพบประเมินว่าคอมพิวเตอร์ Windows ทั่วโลกอาจได้รับผลกระทบมากถึง 80% แต่ตัวเลขนี้ยังเป็นเพียงการประเมิน ไม่ใช่ข้อมูลที่ Microsoft ยืนยัน และไม่ได้หมายความว่า Windows ทุกเครื่องจะถูกโจมตีได้ทันที
ด้านนักวิจัยจาก 78researchlab บริษัทด้านความปลอดภัยในเกาหลีใต้ ได้ลองนำช่องโหว่นี้มาทดสอบ และยืนยันว่าสามารถยกระดับสิทธิ์เป็น SYSTEM ได้จริง แต่ก็พบว่าการโจมตียังทำงานได้ไม่สม่ำเสมอ และอาจทำให้ Windows แสดงอาการผิดปกติบางอย่างจนผู้ใช้สังเกตเห็นได้
ล่าสุด Microsoft ยืนยันว่ากำลังตรวจสอบช่องโหว่ SignDrop และจะดำเนินการแก้ไข พร้อมระบุว่า Microsoft Defender สามารถตรวจจับและบล็อกความพยายามโจมตีด้วยวิธีนี้ได้ โดยตอนนี้ยังไม่มีรายงานยืนยันว่ามีแฮกเกอร์นำช่องโหว่ไปใช้โจมตีจริง
อย่างไรก็ตาม SignDrop ไม่ใช่ช่องโหว่ที่แฮกเกอร์จะใช้เจาะคอมพิวเตอร์ผ่านอินเทอร์เน็ตได้ทันที เพราะเป็นช่องโหว่ประเภท Local Privilege Escalation (LPE) หมายความว่าผู้โจมตีต้องมีช่องทางรันโค้ดบนเครื่องเป้าหมายให้ได้ก่อน เช่น หลอกให้ผู้ใช้ติดตั้งหรือเปิดโปรแกรมอันตราย แล้วจึงใช้ SignDrop ยกระดับสิทธิ์ขึ้นไปเป็น SYSTEM อีกที
สำหรับผู้ใช้ Windows ตอนนี้ยังไม่มีแพตช์แก้ไข SignDrop โดยตรง สิ่งที่ทำได้คืออัปเดต Windows และ Microsoft Defender ให้เป็นเวอร์ชันล่าสุด ระวังโปรแกรมหรือไฟล์จากแหล่งที่ไม่น่าเชื่อถือ และไม่ควรปิดระบบป้องกัน CLFS เพื่อหลบเลี่ยงช่องโหว่นี้ เพราะอาจทำให้เครื่องกลับไปเสี่ยงกับการโจมตีรูปแบบเดิมได้ ส่วนแพตช์แก้ไขต้องรอประกาศจาก Microsoft อีกครั้ง
ที่มา: BleepingComputer
Comment