
ในยุคที่อุปกรณ์สมาร์ทโฮมและสตรีมมิ่งเข้ามามีบทบาทในชีวิตประจำวัน ความปลอดภัยของอุปกรณ์กล่องทีวี กลายเป็นเป้าหมายสำคัญของอาชญากรรมไซเบอร์ ล่าสุด Google ร่วมมือกับหน่วยงานบังคับใช้กฎหมายและบริษัทด้านความปลอดภัยระดับโลก สามารถทลายโครงสร้างพื้นฐานของ XCPE Botnet เครือข่ายบอตเน็ตขนาดใหญ่ที่ฝัง Backdoor ลักลอบควบคุมอุปกรณ์กล่อง Android TV กว่า 1.3 ล้านเครื่อง ทั่วโลกได้สำเร็จ
มัลแวร์ XCPE ทำงานอย่างไร?
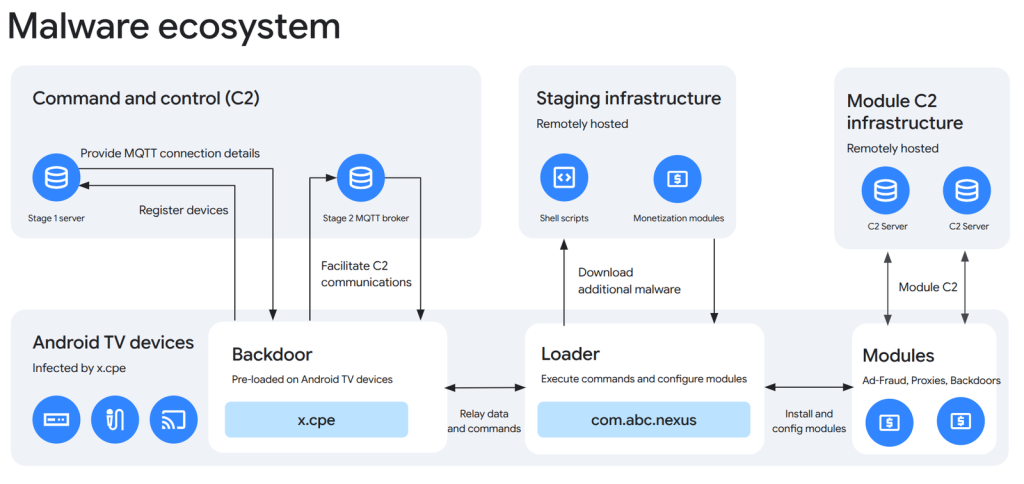
กลุ่มนักวิเคราะห์ภัยคุกคามของ Google (Google Threat Intelligence Group) พบว่ามัลแวร์ตัวนี้ไม่ได้เกิดจากการเจาะระบบจากภายนอก แต่ถูกฝังมาตั้งแต่กระบวนการผลิต โดยมีสถาปัตยกรรมแบบ 3 ขั้นตอน ที่ออกแบบมาให้หลบเลี่ยงการตรวจจับได้อย่างแนบเนียน ดังนี้
- Primary Backdoor (แบ็คดอร์หลัก) : ทำงานในสิทธิ์ระดับสูงสุดของระบบปฏิบัติการ Android (android.uid.system) โดยถูกฝังอยู่ในพาร์ติชัน /oem/ หากผู้ใช้พยายามถอนการติดตั้ง มัลแวร์จะทำการติดตั้งตัวเองใหม่อัตโนมัติทุกครั้งที่รีบูตเครื่อง ทำหน้าที่เชื่อมต่อกับเซิร์ฟเวอร์ควบคุม (Command and Control – C2)
- Loader and Execution Engine (กลไกการโหลดและรันคำสั่ง) : เพื่อหลบหนีการสแกนความปลอดภัย เวอร์ชันหลังๆ มัลแวร์ได้แยกส่วนการรันโค้ดออกมาเป็นแพ็กเกจเสริม (เช่น com.abc.nexus) ใช้เครื่องมือหลบเลี่ยงการวิเคราะห์ (Anti-analysis) เพื่อเรียกใช้งานโมดูลสร้างรายได้ต่างๆ
- Monetization Modules (โมดูลสร้างรายได้) : เมื่อควบคุมอุปกรณ์ได้แล้ว ผู้โจมตีจะส่งมัลแวร์ย่อยเข้ามาทำงานผ่านโปรโตคอล MQTT เช่น
- Residential Proxy : แปลงกล่องทีวีของผู้ใช้ให้กลายเป็นทางผ่านทราฟฟิกเครือข่าย (เช่น Linkfog, AppSalt, NetNut)
- Ad-fraud Engines : สร้างทราฟฟิกคลิกโฆษณาปลอมในเบื้องหลัง (เช่น CBOXTV, HiddenView)
- Spyware & Execution : คำสั่งรีโมทเพื่อแคปหน้าจอ, ขโมยข้อมูลล็อกระบบ, และรันสคริปต์คำสั่ง Shell
ทำไมผู้ผลิตถึงกล้าทำเช่นนี้ และ Google จัดการอย่างไร?
การที่ผู้ผลิตฮาร์ดแวร์ฝังมัลแวร์ลงในเครื่องเอง ถือเป็นการทำลายความไว้วางใจของผู้บริโภคอย่างรุนแรง Videostrong อาศัยช่องโหว่ในกระบวนการทดสอบความเข้ากันได้ของระบบ โดยใช้เทคนิคการพรางตัวเพื่อโหลดโค้ดอันตรายหลังจากที่อุปกรณ์บูทเครื่องขึ้นมาเป็นครั้งแรก
Google จึงได้ดำเนินมาตรการขั้นเด็ดขาด ดังนี้
- บล็อกและแบนถาวร : ตัดความสัมพันธ์ทั้งหมดและแบนบริษัท Videostrong รวมถึงบริษัทในเครือ ไม่ให้ผลิตหรือจำหน่ายอุปกรณ์ที่ติดตั้งแอปพลิเคชันของ Google อีกต่อไป
- ทำลายโครงสร้าง C2 : ร่วมมือกับหน่วยงานบังคับการตำรวจสากลและพันธมิตร (เช่น Japan’s National Police Agency, Lumen, HUMAN Security) ยึดโดเมนเซิร์ฟเวอร์ควบคุม ตัดวงจรการทำงานที่อาจกระทบต่ออุปกรณ์อีกกว่า 10 ล้านเครื่อง
- อัปเดตระบบตรวจสอบ : ปรับปรุงกระบวนการตรวจสอบเฟิร์มแวร์ของอุปกรณ์ Android TV ให้มีความเข้มงวดและปลอดภัยยิ่งขึ้น ป้องกันไม่ให้เกิดเหตุการณ์ลักษณะนี้ซ้ำรอยในอนาคต
คำแนะนำสำหรับผู้ใช้งานกล่อง Android TV
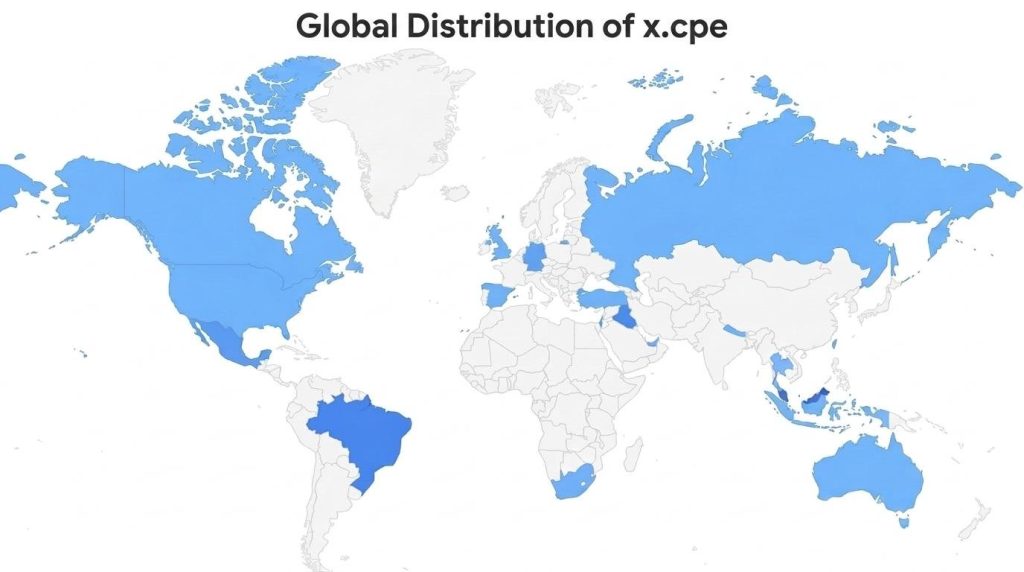
แม้ Google จะจัดการทำลายเซิร์ฟเวอร์ควบคุมหลักไปแล้ว แต่เครือข่ายบอตเน็ตนี้กระจายตัวอยู่ทั่วโลก โดยความหนาแน่นในบางพื้นที่อาจสะท้อนถึงส่วนแบ่งทางการตลาดของผู้จัดจำหน่ายแบรนด์ดังกล่าว
แม้ว่าอุปกรณ์ส่วนใหญ่ที่ติดไวรัสในเครือข่ายบอตเน็ต XCPE จะเป็นกล่อง Android TV แต่ยังพบอุปกรณ์ IoT อื่นๆ ที่ใช้ระบบปฏิบัติการ Android ติดด้วยเช่นกัน ซึ่งรวมถึงอุปกรณ์การแพทย์ทางไกล (Telehealth devices), เครื่องคาราโอเกะ และจอภาพป้ายดิจิทัล เพื่อความปลอดภัยสูงสุด แนะนำให้ผู้ใช้งานปฏิบัติดังนี้
- อัปเดตระบบปฏิบัติการ : ตรวจสอบการอัปเดตเฟิร์มแวร์จากผู้ผลิตแบรนด์ที่น่าเชื่อถือและได้รับการรับรองมาตรฐานอย่างเป็นทางการ
- หลีกเลี่ยงอุปกรณ์โนเนมราคาถูก : เลือกซื้ออุปกรณ์จากแบรนด์หลัก ที่มีชื่อเสียงและมีกระบวนการรักษาความปลอดภัยที่โปร่งใส
- ตรวจสอบแอปพลิเคชันแปลกปลอม : หากพบแอปพลิเคชันที่ไม่ได้ติดตั้งด้วยตนเอง หรือเครื่องมีอาการทำงานช้าผิดปกติ ให้ทำการรีเซ็ตเครื่องกลับเป็นค่าโรงงาน (Factory Reset) ทันที
ที่มา : Google Cloud Blog
Comment