
OpenAI เปิดตัว GPT-6 Cyber โมเดล AI ที่พัฒนาขึ้นมาเพื่องานด้านความปลอดภัยไซเบอร์โดยเฉพาะ สามารถค้นหาช่องโหว่ในซอฟต์แวร์ ทดสอบการโจมตี และช่วยหาวิธีแก้ไขได้ โดยนักวิจัยนำไปใช้ค้นพบช่องโหว่ใหม่ใน Firefox ถึง 81 รายการ และพัฒนาวิธีโจมตีช่องโหว่ใน Linux ได้สำเร็จ 948 รายการ
GPT-6 Cyber AI หาช่องโหว่ และทดสอบการโจมตีได้จริง
GPT-6 Cyber เป็นโมเดล AI ที่พัฒนามาสำหรับงานด้านความปลอดภัยไซเบอร์ โดยมีความสามารถมากกว่าการตรวจสอบโค้ดเพื่อค้นหาจุดบกพร่อง เพราะสามารถทดสอบเพิ่มเติมได้ว่าช่องโหว่ที่พบสามารถถูกนำไปใช้โจมตีระบบได้จริงหรือไม่ รวมถึงช่วยนักพัฒนาเสนอวิธีแก้ไขปัญหา
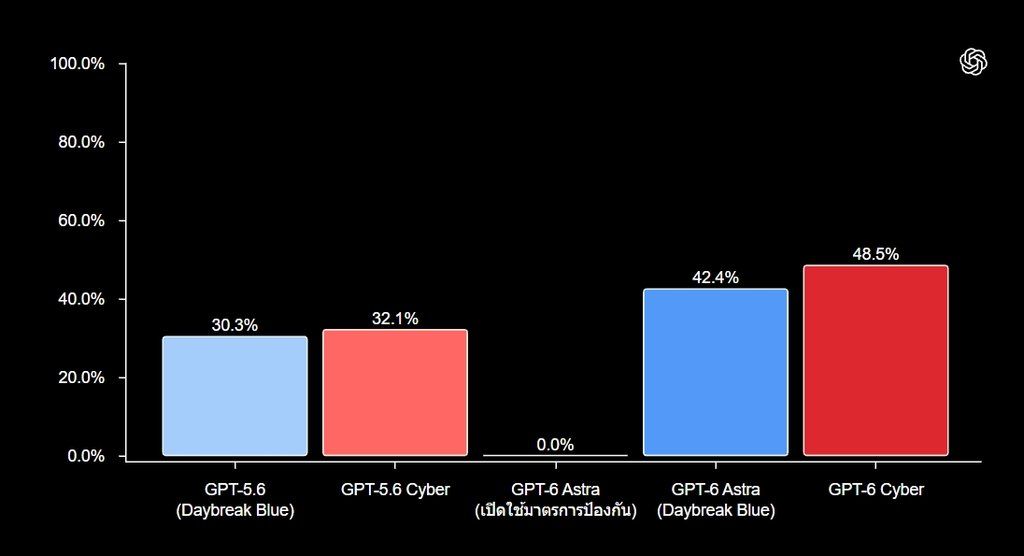
เปิดเผยผลการทดสอบ ExploitGym ซึ่งใช้วัดความสามารถของ AI ในการนำช่องโหว่ที่กำหนดมาใช้โจมตีระบบเป้าหมาย พบว่า GPT-6 Cyber ทำคะแนนได้ 48.5% เพิ่มขึ้นจาก GPT-5.6 Cyber ที่ทำได้ 32.1%
นอกจากความสามารถในการทดสอบช่องโหว่แล้ว OpenAI ยังฝึกให้โมเดลทำงานภายในขอบเขตที่ได้รับอนุญาต เพื่อลดโอกาสที่ AI จะพยายามเข้าถึงหรือโจมตีระบบอื่นที่ไม่ได้เกี่ยวข้องกับภารกิจ GPT-6 Cyber สามารถหลีกเลี่ยงการโจมตีระบบนอกขอบเขตได้ 99.93% และเพิ่มเป็น 100% เมื่อใช้คำสั่งควบคุมด้านความปลอดภัย
พบช่องโหว่ Firefox 81 รายการ และพัฒนาวิธีโจมตี Linux สำเร็จ 948 รายการ
ผลการนำ GPT-6 Cyber ไปใช้งานกับซอฟต์แวร์จริง โดยมีผลงานสำคัญจากการตรวจสอบ Firefox และ Linux ดังนี้
Firefox
- ค้นพบช่องโหว่ใหม่ที่ไม่เคยมีรายงานมาก่อน 81 รายการ ซึ่ง Mozilla จัดให้มีความรุนแรงระดับสูง
- พบว่าช่องโหว่ที่เคยมีรายงานแล้วอีก 30 รายการ
- พร้อมเสนอแนวทางแก้ไข โดย Mozilla ได้ทยอยปล่อยอัปเดตแก้ไขช่องโหว่หลายรายการแล้ว
Linux
- พัฒนาวิธีโจมตีที่ใช้งานได้สำเร็จ 948 รายการ
- ทดสอบจำลองช่องโหว่ในเคอร์เนล Linux ได้ 1,724 รายการ
- รายงานผลการค้นพบสำคัญ 304 รายการให้ผู้ดูแล Linux ทราบ พร้อมเสนอแนวทางแก้ไข
OpenAI จัดให้ GPT-6 Cyber มีความสามารถด้านความปลอดภัยไซเบอร์อยู่ในระดับ Critical ซึ่งเป็นกรอบการประเมินความสามารถและความเสี่ยงของโมเดล AI โดยระดับ Critical ถือเป็นระดับสูงสุด ทำให้เห็นว่าตัว AI มีความสามารถสูงในการค้นหาช่องโหว่และพัฒนาวิธีโจมตีระบบ
GPT-6 Cyber เปิดให้ใครใช้งานบ้าง
ปัจจุบัน GPT-6 Cyber ยังไม่ได้เปิดให้ผู้ใช้งาน ChatGPT ทั่วไปเข้าถึง แต่ให้บริการผ่าน API และ Codex เฉพาะลูกค้าบางกลุ่มที่ผ่านการอนุมัติในโครงการ Daybreak Red ซึ่งออกแบบมาสำหรับงานทดสอบความปลอดภัยไซเบอร์ขั้นสูง
และยังมีมาตรการป้องกันการนำโมเดลไปใช้ในทางที่ผิด เช่น การยืนยันตัวตน การจำกัดการเข้าถึงจากเครือข่ายที่ได้รับอนุญาต การตรวจสอบพฤติกรรมที่น่าสงสัย และการป้องกันการนำ AI ไปช่วยโจมตีระบบโครงสร้างพื้นฐานสำคัญอย่างโรงไฟฟ้าและระบบบำบัดน้ำ
ที่มา OpenAI, notebookcheck
Comment